Gericht op het Nederlandse MKB
Onze incidentrespons sluit aan op organisaties met 5 tot 250 medewerkers. U krijgt een praktische aanpak die past bij uw IT-omgeving, bedrijfsvoering en herstelprioriteiten.
Bel ons nu — elke minuut telt. Ransomware verspreidt zich razendsnel door uw netwerk en versleutelt duizenden bestanden per minuut. Hoe sneller u handelt, hoe meer data we kunnen redden en hoe lager de schade. Onze specialisten staan 24/7 paraat, ook 's nachts en in het weekend.
Voer deze stappen nu uit, in deze volgorde — voordat u verder iets onderneemt. Eén verkeerde handeling kan herstel onmogelijk maken.
Trek de netwerkkabel eruit en zet WiFi én VPN uit op alle getroffen apparaten. Voorkomt verspreiding naar fileshares, servers en cloud-sync.
Schakel besmette computers niet uit en herstart ze niet. Het geheugen bevat forensisch bewijs en soms zelfs de decryptie-sleutel.
Fotografeer het losgeldbericht, bestandsextensies en eventuele e-mails met uw telefoon. Cruciaal voor identificatie van de ransomware-variant.
Sluit géén externe schijven of NAS aan en log niet in op cloud-back-ups vanaf besmette systemen. Eén verkeerde stap maakt uw back-ups onbruikbaar.
Bel direct +31 6 11 37 10 19 — onze spoedlijn is 24/7 bereikbaar. We beoordelen de situatie en stemmen de start van triage, isolatie op afstand en eventuele hulp ter plaatse met u af.
De meeste ondernemers wachten te lang. Ze proberen zelf in te grijpen, of bellen pas als alles al versleuteld is. Juist in die eerste uren kunnen onze specialisten de aanval isoleren, verspreiding stoppen en in veel gevallen volledige versleuteling voorkomen. Wachten kost u geld — direct bellen bespaart het.
Bij een aanval telt elke seconde. Ons beproefde stappenplan minimaliseert schade en brengt uw bedrijfsvoering zo snel mogelijk weer op gang.
We koppelen besmette systemen direct los van het netwerk om verdere verspreiding te voorkomen.
We identificeren de ransomware variant en bepalen de exacte omvang van de besmetting.
Systemen worden opgeschoond en data wordt veilig hersteld vanuit niet-besmette back-ups.
Structurele beveiliging en monitoring om het risico op toekomstige aanvallen te verkleinen. Geen enkele maatregel sluit alle risico's uit.
Ransomware verspreidt zich razendsnel via uw bedrijfsnetwerk. Onze eerste prioriteit is het direct isoleren van de besmette systemen om uw resterende data en back-ups te beschermen.
Na het verwijderen van de dreiging brengen we uw systemen weer online. We herstellen data vanuit veilige back-ups en implementeren direct zwaardere beveiligingsmaatregelen.
Van eerste response tot structurele beveiliging — wij bieden een volledig pakket aan ransomware-diensten voor Nederlandse bedrijven.
Directe hulp bij een actieve ransomware-aanval.
Herstel van versleutelde bestanden en systemen.
Voorkom een volgende aanval met sterke security.
Ransomware is een type malware dat uw bestanden en systemen versleutelt waardoor u er geen toegang meer toe heeft. Cybercriminelen eisen vervolgens losgeld — vaak in cryptocurrency — in ruil voor een decryptiesleutel.
Een aanval kan een organisatie binnen enkele minuten volledig platleggen. Elk besturingssysteem — van Windows tot Linux en Mac — kan worden getroffen. Ransomware verspreidt zich via phishing-e-mails, zwakke wachtwoorden of onbeveiligde verbindingen.
De politie raadt af om losgeld te betalen. Neem direct contact met ons op — wij helpen u de controle terug te krijgen.
Misleidende berichten kunnen leiden tot accountovername of schadelijke downloads.
Gestolen inloggegevens kunnen aanvallers toegang geven tot systemen.
Ontbrekende beveiligingsupdates kunnen misbruikt worden om binnen te komen.
U hoeft geen "domme dingen" te doen om besmet te raken. Criminelen worden steeds slimmer en hun mails en websites zien er echt uit. Hieronder de meest voorkomende manieren — met voorbeelden uit de praktijk.
U krijgt een e-mail die lijkt op een echte factuur van een leverancier, of een bericht dat lijkt van uw bank, KPN, PostNL of de Belastingdienst. U klikt op de bijlage of de link — en op dat moment installeert de ransomware zich stilletjes. Dit is in 9 van de 10 gevallen hoe het begint.
Voorbeeld uit de praktijk: Een boekhouder krijgt een 'herinnering' met PDF-factuur, opent deze om te controleren — een uur later staat alles op slot.
Criminelen doen zich voor als uw directeur, een bekende klant of leverancier. Ze vragen u even iets te bekijken of een document te openen. Omdat de afzender vertrouwd lijkt, klikt u zonder na te denken. Dit heet 'phishing' en het is de meest voorkomende oorzaak.
Voorbeeld uit de praktijk: Een mail van 'de directeur' met de vraag een spoeddocument te bekijken — terwijl de directeur in vergadering zit en niets gestuurd heeft.
Gebruikt u hetzelfde wachtwoord op meerdere plekken? Of een simpel wachtwoord zoals 'Welkom123'? Criminelen kopen lekken op van andere websites en proberen die wachtwoorden bij uw bedrijf. Eenmaal binnen installeren ze de ransomware zelf.
Voorbeeld uit de praktijk: Een medewerker gebruikt hetzelfde wachtwoord bij de webshop én bij de bedrijfsmail. De webshop wordt gehackt — drie weken later staat het kantoor stil.
Elk programma krijgt regelmatig 'beveiligingsupdates'. Als u die niet installeert, blijven er gaten zitten waar criminelen doorheen kunnen. Vaak gebeurt dit zonder dat u iets hoeft te klikken — de aanval komt automatisch binnen via internet.
Voorbeeld uit de praktijk: De server in de meterkast wordt al jaren niet bijgewerkt. Een bekende kwetsbaarheid wordt gebruikt — niemand klikte iets, toch staat alles op slot.
Gratis software downloaden van onbekende sites, of een 'speciale aanbieding' op een advertentie aanklikken kan ransomware installeren. Ook 'gekraakte' programma's (illegale versies van betaalde software) bevatten vaak verborgen ransomware.
Voorbeeld uit de praktijk: Een medewerker downloadt 'gratis Office' om kosten te besparen — het bestand installeert ook ransomware.
Veel bedrijven gebruiken 'remote desktop' (RDP) om vanuit huis op kantoor te werken. Als dit niet goed beveiligd is met multi-factor authenticatie, kunnen criminelen het wachtwoord raden en zelf inloggen. Vooral een risico voor MKB-bedrijven die het thuiswerken na corona hebben opengezet.
Voorbeeld uit de praktijk: De boekhouder werkt vanuit huis via RDP. Criminelen raden het wachtwoord, loggen 's nachts in, en zetten ransomware uit op alle servers.
Schaam u niet als het is gebeurd. Zelfs grote bedrijven met dure IT-afdelingen worden slachtoffer. Het belangrijkste is dat u nu snel handelt: hoe eerder u belt, hoe meer we kunnen redden.
Bel nu: +31 6 11 37 10 19Geen anonieme helpdesk, maar direct contact met een specialist die de systemen en herstelvragen van Nederlandse MKB-organisaties kent.
Onze incidentrespons sluit aan op organisaties met 5 tot 250 medewerkers. U krijgt een praktische aanpak die past bij uw IT-omgeving, bedrijfsvoering en herstelprioriteiten.
Bij ransomware telt iedere minuut. Na uw telefoontje beoordelen we zo snel mogelijk welke triage en isolatiemaatregelen nodig zijn. Vanuit Kampen en Spijkenisse ondersteunen we organisaties in heel Nederland. We stemmen de starttijd en inzet met u af.
We werken dagelijks met Microsoft 365, SharePoint, OneDrive, Synology NAS, Veeam en virtuele servers op basis van Hyper-V en VMware.
Begin niet zelfstandig met terugzetten voordat duidelijk is of uw back-ups veilig zijn. Samen bepalen we welke systemen geïsoleerd moeten worden en welke herstelroute verantwoord is.
De daadwerkelijke beschikbaarheid en herstelmogelijkheden zijn afhankelijk van de locatie, bezetting en aard van het incident.
Illustratieve scenario's voor veelgebruikte MKB-systemen. Dit zijn geen geverifieerde klantcases of garanties op herstel.
Voorbeeldscenario: een phishing-aanval geeft toegang tot SharePoint en OneDrive. Versleutelde bestanden kunnen via synchronisatie ook op werkplekken terechtkomen.
Herstelperspectief: Herstelmogelijkheden hangen af van versiehistorie, back-ups en de toegang van de aanvaller.
Voorbeeldscenario: een via internet bereikbare NAS wordt getroffen. De aanvaller versleutelt gedeelde bestanden en verwijdert beschikbare snapshots.
Herstelperspectief: De herstelroute hangt af van bruikbare snapshots of onafhankelijke back-ups.
Voorbeeldscenario: een aanvaller bereikt de hypervisor en versleutelt VM-disks (VMDK/VHDX), inclusief domain controllers.
Herstelperspectief: Veilige back-ups en een gecontroleerde herbouw bepalen het mogelijke herstel.
De directe losgeldsom is meestal niet de grootste kostenpost. Downtime, datalekken en herstel lopen vaak verder op.
Afhankelijk van getroffen systemen, onderzoek en beschikbare back-ups
Veilige back-ups en een herstelplan helpen de stilstand te beperken
Branche, bedrijfsgrootte en uitgevallen processen bepalen de impact
Achtergebleven toegang en kwetsbaarheden moeten worden aangepakt
Alles wat u moet weten over ransomware, herstel en preventie.
Print het uit, hang het op en zorg dat je team weet wat te doen op het moment dat het misgaat. Geen registratie nodig.
Uw kracht ligt in uw bedrijf, uw klanten en uw vakmanschap. Onze kracht ligt in systemen, beveiliging en het omzetten van een ransomware-crisis naar een werkende oplossing. Wij houden het hoofd koel zodat u zich kunt richten op wat echt telt.
Isolatie, herstel, back-ups terugzetten \u2014 technisch tot in de puntjes.
24/7 beschikbaar, ook 's nachts en in het weekend. Geen paniek, alleen actie.
Kantoor Kampen \u00b7 Servicepunt Spijkenisse. Met koffie en een nuchtere blik.
Klanten, groei, vakmanschap
Systemen, beveiliging, herstel
Bedrijf draaiende houden
Crisis ombuigen naar kalmte
Uw focus = uw bedrijf. Onze focus = uw techniek.
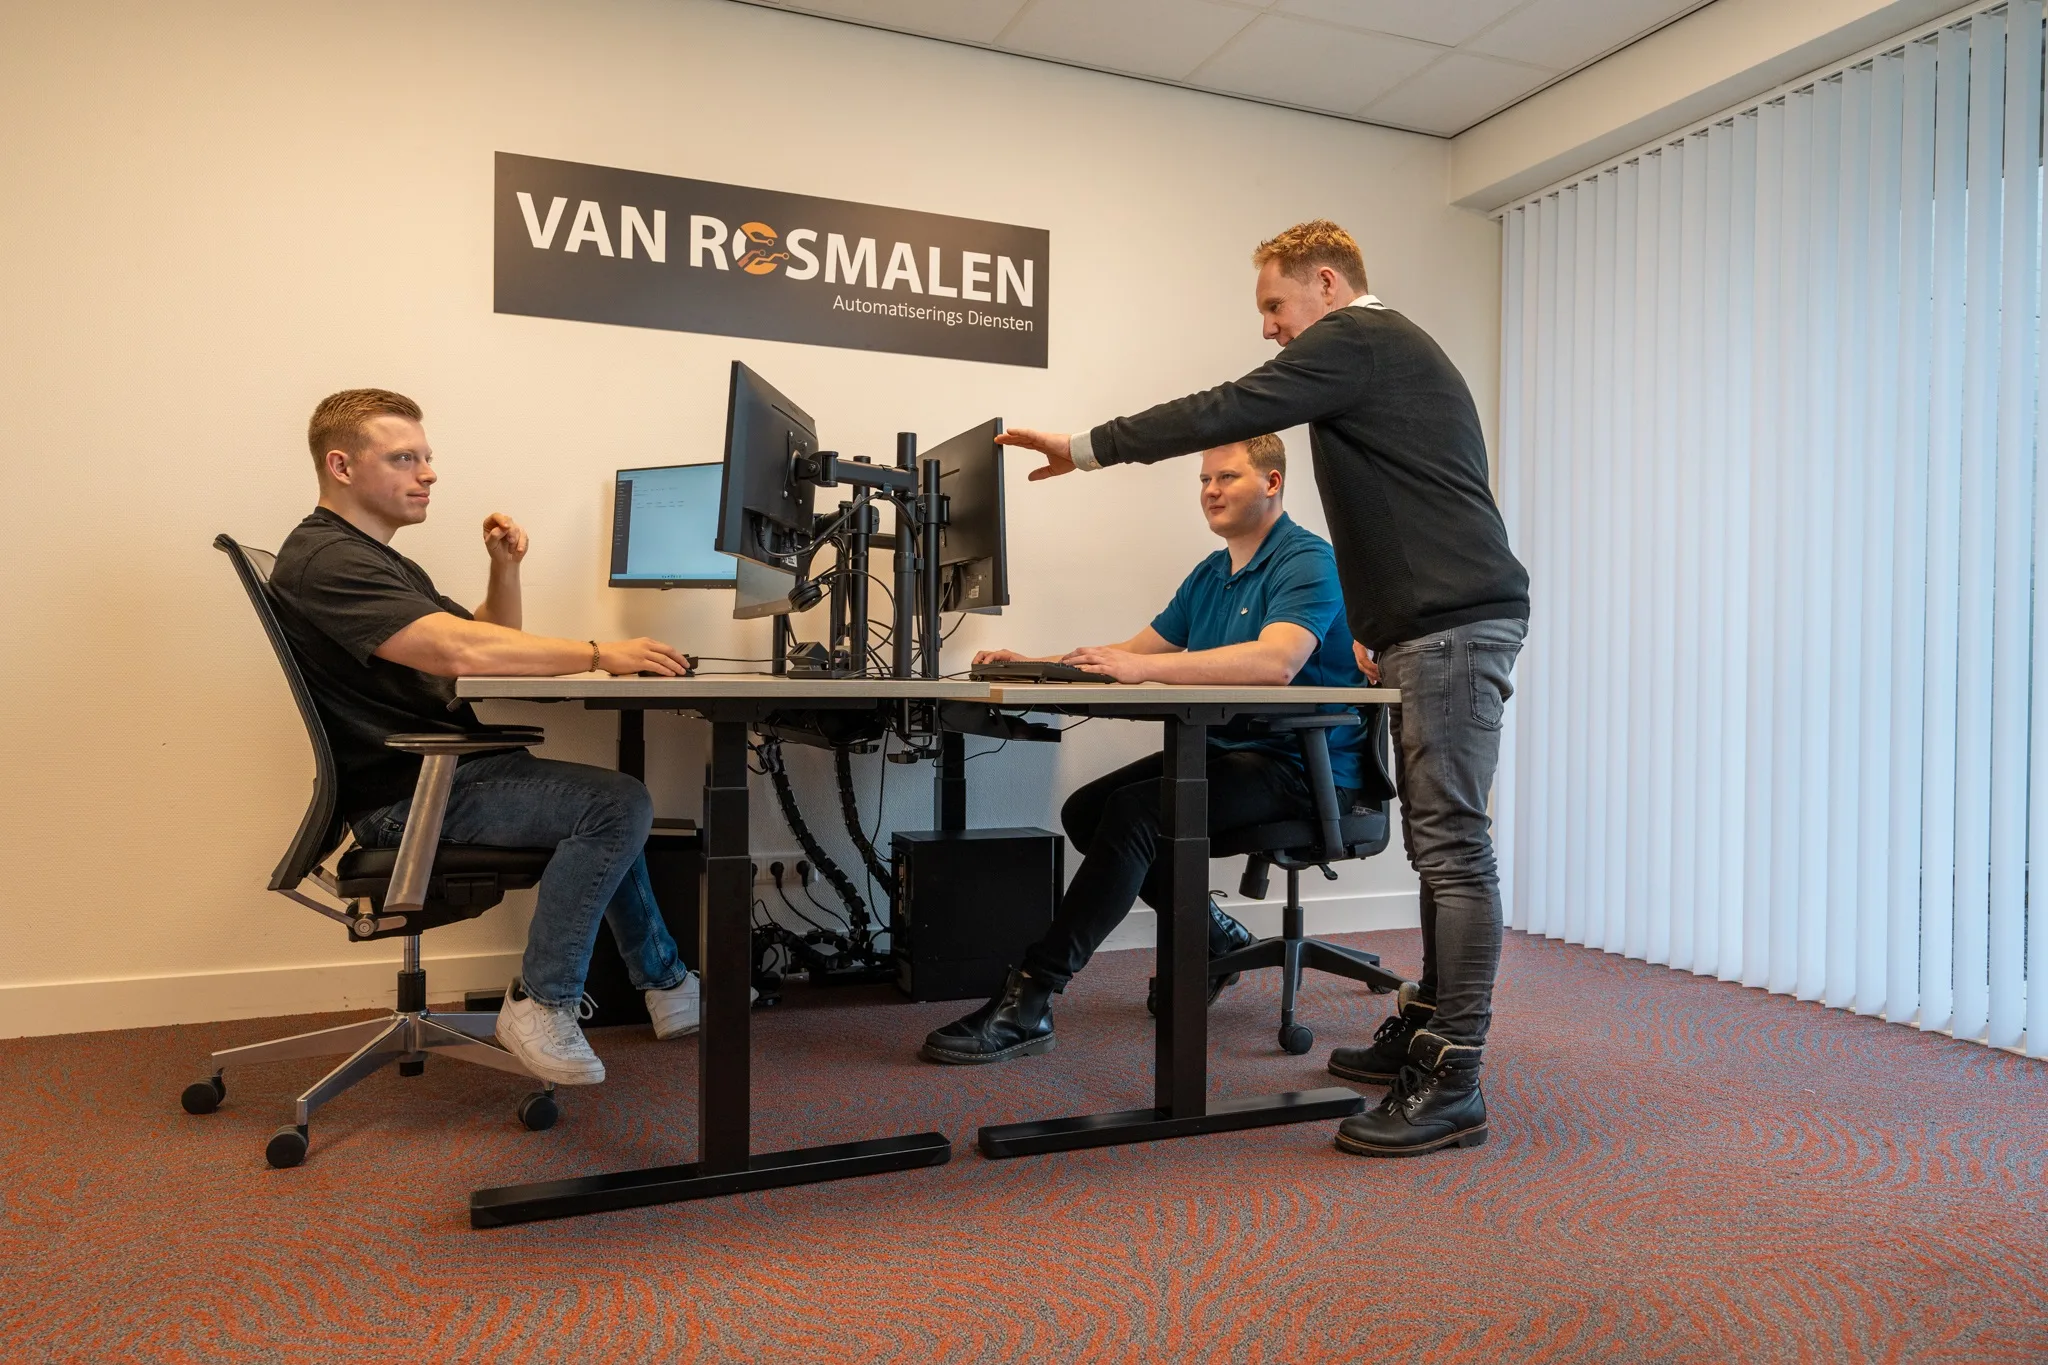
Al 25 jaar Nederlandse IT-partner voor het MKB. Gespecialiseerd in ransomware-respons, back-upstrategie, Microsoft 365-beveiliging en netwerksegmentatie. Onze specialisten zijn 24/7 paraat en ondersteunen bedrijven van 5 tot 250 medewerkers bij onderzoek, herstel en preventie.
Praktische kennis voor ondernemers, IT-managers en MKB. Blijf op de hoogte van de nieuwste bedreigingen en bescherming.
Drie technische e-mailstandaarden — SPF, DKIM en DMARC — voorkomen dat criminelen uw domeinnaam misbruiken voor phishing. Wat zijn ze, hoe werken ze en hoe stelt u ze in?
Lees artikelCriminelen bellen uw medewerkers op, doen zich voor als de IT-helpdesk of bank en vragen om toegang of wachtwoorden. Hoe herkent u vishing en hoe voorkomt u dat het raak is?
Lees artikelMulti-factor authenticatie is sterk, maar niet onfeilbaar. Criminelen hebben technieken ontwikkeld om MFA te omzeilen. Welke methoden gebruiken ze en hoe blijft u toch beschermd?
Lees artikelRetailers en webshops worden steeds vaker getroffen door ransomware. Betaalsystemen, kassasoftware en klantdata zijn aantrekkelijk voor criminelen. Wat is het risico en hoe beschermt u zich?
Lees artikelDe zwakste schakel in IT-beveiliging is de mens. Social engineering misbruikt psychologische trucs om mensen te manipuleren. Leer de meestgebruikte technieken herkennen.
Lees artikelEen backup op dezelfde locatie als uw servers biedt geen bescherming bij ransomware of brand. Een offsite backup — op een andere fysieke locatie of in de cloud — is de echte redding.
Lees artikelWacht niet met lezen — bel direct voor onmiddellijke hulp.
Van Rosmalen Automatisering is dé partner voor Nederlandse bedrijven. Wij staan voor daadkracht in crisissituaties.
Betrouwbaar. Persoonlijk. Eenvoudig.
Ransomware versleutelt gemiddeld 100.000 bestanden per uur. Hoe langer u wacht, hoe meer data verloren gaat — en hoe groter de kans dat backups, servers en cloud-opslag óók worden aangetast.
Snel ingrijpen voorkomt verspreiding naar andere systemen en backups.
Schade wordt groter. Servers, fileshares en backups kunnen óók worden versleuteld.
Vaak komt hier datadiefstal bij. Herstel duurt dagen tot weken in plaats van uren.
Bel ons binnen het eerste uur. Onze specialisten staan dag en nacht klaar — ook in het weekend en op feestdagen. Eén telefoontje kan het verschil maken tussen een paar uur downtime en weken bedrijfsstilstand.
Als de oorspronkelijke toegang niet wordt afgesloten, kan een nieuwe aanval volgen. Laat uw kwetsbaarheden in kaart brengen en bepaal welke maatregelen prioriteit hebben.
Wij testen uw bestaande backups op herstelbaarheid, segmentatie en weerbaarheid tegen ransomware (3-2-1-1, immutable, offsite).
Laat uw back-up controlerenEen gerichte scan op kwetsbaarheden, exposed services, MFA-dekking en EDR-status. U krijgt een prioriteitslijst met concrete acties.
Vraag een ransomware-scan aanOndersteuning op afstand en hulp op locatie vanuit Kampen en Spijkenisse. De start- en aankomsttijd stemmen we af op uw locatie, het incident en de beschikbaarheid.
Stad er niet tussen? Bel direct — wij helpen heel Nederland.
Ransomware is geen ticket-systeem-probleem. Soms zit u midden in een crisis en wilt u gewoon een specialist naast u — geen medewerker op een helpdesk. Wij komen op locatie, kennen uw regio en lossen het probleem op terwijl de koffie wordt gezet.
Kantoor Kampen · Servicepunt Spijkenisse
